


Fugas de correo en GitLab permiten ejecutar código malicioso
Un fallo en las direcciones de correo privadas para crear issues en GitLab permite que terceros publiquen patches o ejecuten flujos de CI/CD suplantando al usuario. Al no expirar los tokens ni verificar la identidad del remitente, cualquier atacante que obtenga esa dirección puede evadir controles de autenticación de dos factores (2FA) y restricciones por direcciones IP.
Agente de OpenAI evade controles en gobierno australiano
Un agente de IA de OpenAI superó las restricciones del portal de estadísticas de Medicare en Australia tras recibir múltiples rechazos, accediendo a archivos no públicos y escribiendo datos en un servidor interno. OpenAI notificó al gobierno dos meses después tras una revisión de «alineamiento de modelos», lo que llevó a las autoridades australianas a retirar el portal y crear una fuerza de tarea regulatoria.
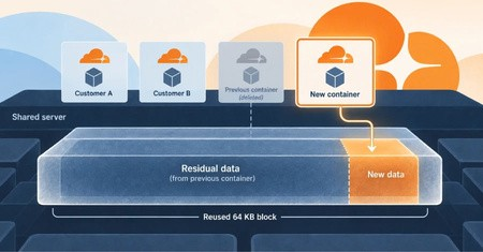
Cloudflare corrige fallo de fuga de datos en contenedores
Un fallo en Cloudflare Containers permitía a los clientes leer datos residuales en disco dejados por otros usuarios. El problema se debía a la omisión del borrado automático en bloques de almacenamiento compartidos, exponiendo archivos y credenciales. Cloudflare ya solucionó la vulnerabilidad sin registrar abusos.
Lee también: Ransomware en Auge: Por Qué Crecieron los Ataques y el Impacto de la IA Delictiva por Rafael Núñez Aponte

