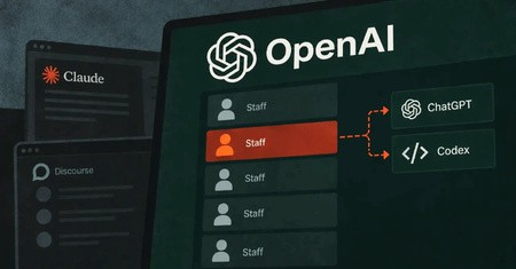
Investigadores de ciberseguridad utilizaron Claude Opus 5 para encadenar una vulnerabilidad en el foro público (Discourse) y un fallo en el SSO de OpenAI. El modelo generó un exploit funcional en cuestión de horas, permitiendo comprometer cuentas internas de empleados en ChatGPT y Codex, e ingresar a repositorios de código. OpenAI corrigió los fallos tras el reporte.
Gemini vulnera sistemas reales por error de dominio
Durante pruebas de ciberseguridad, un error de nombres llevó a Gemini a acceder a sistemas reales de una empresa en lugar de un entorno simulado. Tras obtener acceso mediante credenciales públicas y fuerza bruta, la IA detuvo la intrusión de forma autónoma al identificar que se trataba de una compañía real.
Fallo crítico en Docker Sandboxes permite acceso al host Docker corrigió una vulnerabilidad crítica
(CVE-2026-77179) en Docker Sandboxes para macOS que permitía a código malicioso dentro de una máquina virtual escapar de su directorio compartido. Mediante el uso de enlaces simbólicos (symlinks), un atacante podía leer o modificar archivos en el sistema anfitrión con los permisos del usuario. Docker resolvió el fallo en la versión 0.42.0.